Non solo Revolut, IAmNotVillain: «Abbiamo compromesso le forze dell’ordine italiane». Rivendicati 147 GB di dati, anche le chat di un agente con la moglie
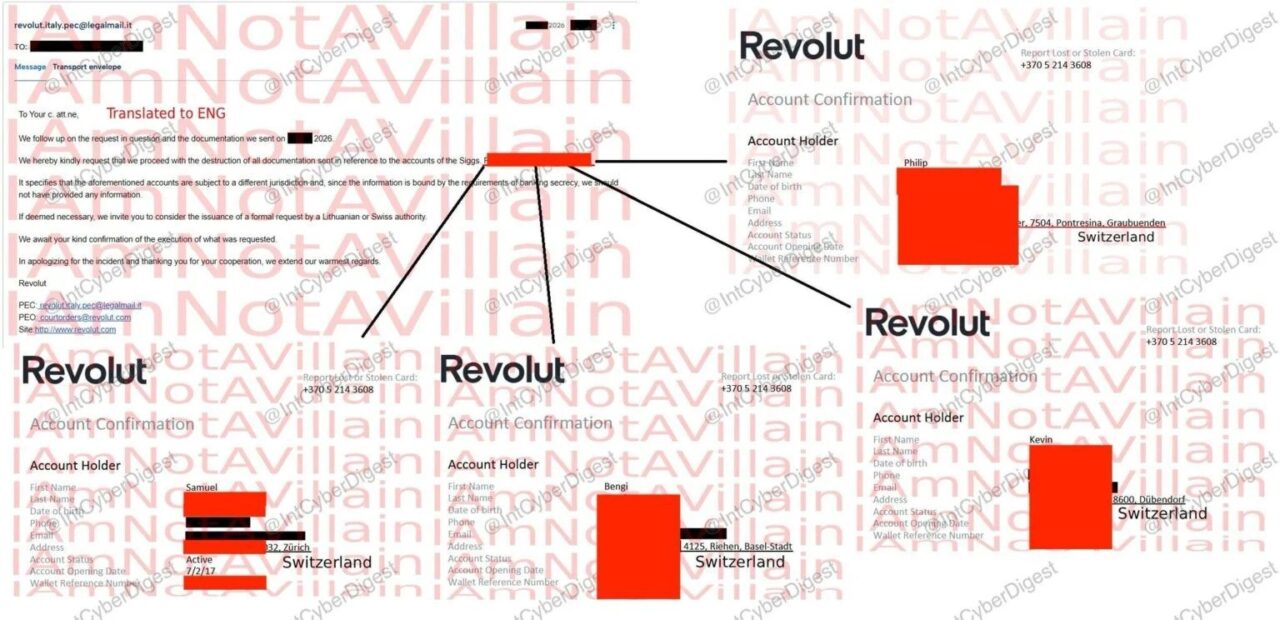
Una richiesta apparentemente ufficiale inviata attraverso una Pec riconducibile alle forze dell’ordine italiane avrebbe convinto Revolut a consegnare a dei cybercriminali una grande quantità di dati sensibili dei propri clienti. È questo il meccanismo al centro dell’attacco informatico annunciato sabato 12 settembre dalla banca online britannica. I dati, quindi, non sarebbero stati sottratti violando direttamente i sistemi di Revolut: la banca li avrebbe trasmessi credendo di rispondere a una richiesta legittima delle autorità italiane. Nelle mani degli hacker sarebbero così finiti nomi e cognomi, date di nascita, indirizzi, numeri di telefono, copie di passaporti e patenti, oltre a estratti conto, Iban, cronologia delle transazioni e operazioni in criptovalute. E il caso Revolut potrebbe essere soltanto una parte di un attacco molto più ampio: il gruppo che rivendica l’operazione sostiene infatti di aver compromesso per mesi account e sistemi appartenenti a diversi uffici delle forze dell’ordine italiane.
Il gruppo criminale spiega la sua strategia
Ad aver portato a termine l’attacco sarebbe stato il gruppo IAmNotVillain che ha da poco lanciato un sito web per spiegare le sue motivazioni, legittimare la sua richiesta di riscatto e rilasciare i contenuti con il contagocce nel caso Revolut non volesse pagare. I criminali inquadrano il loro operato come una sorta di denuncia delle pratiche poco sicure della fintech britannica: «Revolut ha ricevuto una segnalazione riguardante un database di utenti. L’ha ignorata; per questo li stiamo smascherando, per non aver garantito la sicurezza delle informazioni degli utenti e per aver trasferito dati provenienti da una giurisdizione diversa. Abbiamo tutto: documenti KYC (know your customer, ovvero le informazioni necessarie ad adempiere alla normativa antiriciclaggio), indirizzi, numeri di telefono, email, conti bancari e transazioni sia in valuta sia in criptovalute».
La strategia utilizzata dai criminali, in fase di ricostruzione da parte degli esperti di cyber sicurezza, avrebbe sfruttato una mail compromessa della Polizia, dei Carabinieri o della Guardia di Finanza per convincere l’azienda a inoltrare le informazioni richieste.
Ti potrebbe interessare
Un attacco molto più ampio
È delle ultime ore la notizia che il profilo X International Cyber Digest è in contatto con gli autori dell’attacco che affermano di «aver compromesso molteplici dipartimenti delle forze dell’ordine italiane». IAmNotVillain dice di avere 147 GB di materiali sensibili raccolti nell’arco di sei mesi. I file conterrebbero «calendari, informazioni personali, documenti e persino le chat di un agente che discute con la moglie».
Il panorama dell’incidente è complicato da una faida interna ai cybercriminali che sta, di fatto, raddoppiando le minacce e le informazioni fatte trapelare per costringere Revolut a pagare. «Un impostore e truffatore che collaborava con noi ha preso un piccolo campione che gli avevamo consegnato e ora sostiene di essere lui l’autore dell’attacco», scrive IAmNotVillain sul suo sito web. «Quel frammento non rappresenta l’intero set di dati. Revolut e le altre società hanno inviato i dati a noi, non a lui. Possiamo dimostrarlo: abbiamo gli originali, i dati sui volumi, le conversazioni e i riferimenti alle aziende che li hanno trasmessi. Non intrattenete rapporti con lui: finirete sicuramente per essere truffati».
Implicazioni e conseguenze
Le istituzioni non hanno commentato l’accaduto, ma sono diverse le fonti che parlano di una pec italiana come vettore principale dell’accaduto. Questo vuol dire che i criminali hanno ottenuto l’accesso a un sistema di posta elettronica certificata (quindi dal valore legale) che hanno sfruttato per mesi per raggiungere i loro scopi. L’obiettivo, al momento, è estorcere denaro sia da Revolut, sia da alcuni suoi clienti facoltosi come Mark Karpelés (ex responsabile della piattaforma di scambi cripto Mt. Gox) o il tennista Aleksandr Shevchenko.
La mole di informazioni sottratte, però, deve preoccupare le istituzioni perché molte informazioni sensibili delle Forze dell’Ordine italiane potrebbero presto venire vendute in rete al miglior offerente. Quando la vittima di un’estorsione non paga, i criminali mettono in vendita i dati rubati e ad acquistarli sono spesso altri truffatori. Dai campioni di documenti sottratti è evidente la natura sensibilissima delle informazioni in possesso dei criminali: usandole è possibile portare a termine una lunga serie di operazioni online senza che la vittima se ne accorga.