L’attacco hacker ai frigoriferi dei supermercati francesi: «Centinaia di prodotti da buttare»
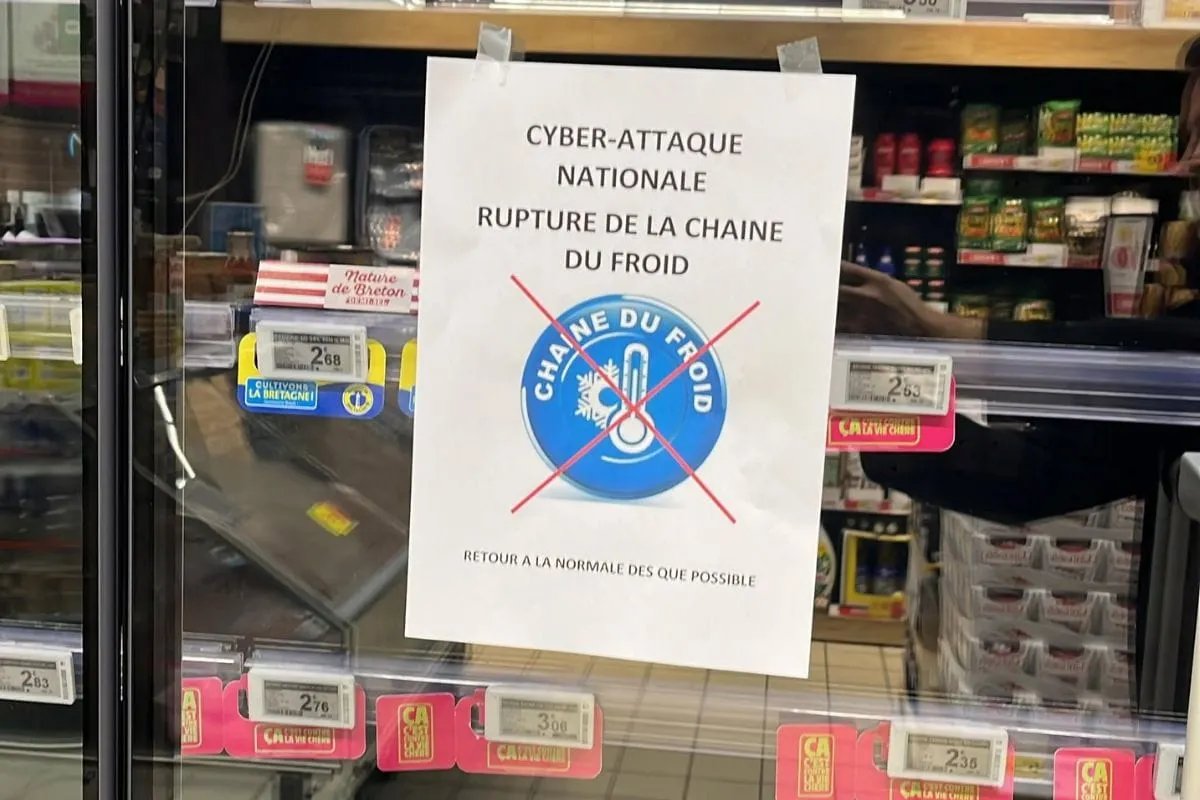
Cinquecento supermercati di catene della grande distribuzione francese hanno subito un attacco hacker agli impianti di refrigerazione. L’attacco ha coinvolto almeno 300 punti vendita Intermarché/Netto, meno di un centinaio della rete Coopérative U, «diversi negozi» del gruppo E.Leclerc, 80 supermercati Carrefour e una trentina di Monoprix. Nel mirino sono finiti i sistemi di controllo della refrigerazione del produttore danese Danfoss, che sono stati sabotati portando le temperature anche a 50 gradi e causando la rottura della catena del freddo per centinaia di prodotti, che sono stati buttati.
L’attacco hacker ai frigo dei supermercati francesi
I sistemi di congelamento sono stati manomessi a distanza, probabilmente nella notte di domenica 12 ottobre. Lunedì mattina i dipendenti hanno trovato la temperatura dei frigoriferi a 50 gradi e tonnellate di prodotti da buttare con un danno di decine di milioni di euro. Sempre domenica un attacco informatico nei Paesi Bassi aveva provocato malfunzionamenti nelle catene di supermercati Albert Heijn, Etos e Gall & Gall, mettendo fuori uso lo shopping online e i cartellini elettronici dei reparti. Anche la catena Delhaize in Belgio ha segnalato problemi al sistema informatico. In Francia sono stati colpiti i grandi marchi della distribuzione, come Intermarché, Super U, Leclerc o Metro.
La vulnerabilità
L’attacco ha sfruttato una vulnerabilità nel sistema informatico della società danese Danfoss. Un bug conosciuto: ad agosto Team82, società di cybersecurity, aveva segnalato all’azienda falle nei sistemi per gestire la refrigerazione a distanza. La società aveva rilasciato un aggiornamento che avrebbe dovuto essere installato da tutti gli utenti. È possibile che i supermercati violati non avessero portato a termine l’aggiornamento richiesto.
Ti potrebbe interessare
La Danfoss
Interpellata dall’agenzia France Presse la procura di Parigi ha annunciato l’apertura di un’indagine d’ufficio sul «vasto attacco informatico che ha colpito i frigoriferi connessi di diverse grandi catene di distribuzione». L’inchiesta, diretta dalla sezione specializzata nella lotta al crimine informatico e affidata all‘Ufficio anti-cybercriminalità (OFAC), mira a censire le vittime e a stabilire un nesso con i danni segnalati. L’azienda scandinava ha spiegato all’Afp che «la maggior parte delle unità colpite sono prodotti datati (…) giunti al termine del loro ciclo di vita e che non ricevono più aggiornamenti software o di sicurezza». Danfoss ha sottolineato anche di «raccomandare da tempo ai propri clienti di mantenere aggiornati i sistemi in uso e di migrare i sistemi obsoleti verso soluzioni di generazione attuale».
La fase di sbrinamento
Facendo riferimento ai «controllori per impianti di refrigerazione Danfoss serie AK-SM e AK-SC», il direttore generale dell’Agenzia nazionale per la sicurezza dei sistemi informativi (ANSSI), Vincent Strubel, ha sottolineato l’urgenza di «scollegarli da Internet. O quantomeno, di adottare una politica di filtraggio della rete molto restrittiva». Gli hacker sono riusciti, da remoto, «ad avviare la fase di sbrinamento di tutti i nostri banchi refrigerati. E a farne salire la temperatura fino a 50 gradi», ha spiegato lunedì sera su BFMTV Thierry Cotillard, numero uno del gruppo Les Mousquetaires/Intermarché.
La catena del freddo
Secondo Intermarché, i distributori sono costretti a gettare tutti i prodotti coinvolti per rispettare la catena del freddo. Tra le criticità maggiori vi sarà la questione delle assicurazioni, che non coprono questo tipo di incidente.
La supervisione remota
Gli impianti industriali come i gruppi frigoriferi sono ormai connessi tramite sensori o sistemi di supervisione remota, spiega all’Afp Antoine Hautin, segretario generale di Almond, società di consulenza in cybersicurezza. «Storicamente, questi sistemi sono stati progettati privilegiando l’affidabilità e il contenimento dei costi rispetto alla protezione dagli attacchi informatici». Poiché «gli attaccanti non potevano accedervi da remoto», sottolinea l’esperto.
Secondo Hautin, colpendo verosimilmente centinaia di impianti simultaneamente, l’attacco di lunedì dimostra una «certa sofisticazione». Il 18 settembre, il produttore aveva reso nota una falla che consentiva «agli attaccanti di ottenere l’accesso in lettura e scrittura ai valori interni. E di scaricare ed eseguire» programmi informatici non sicuri.