«Grande Puffo, residente in via Gargamella»: l’assurdo errore dell’Ausl di Modena che è costato una multa da 3.500 euro
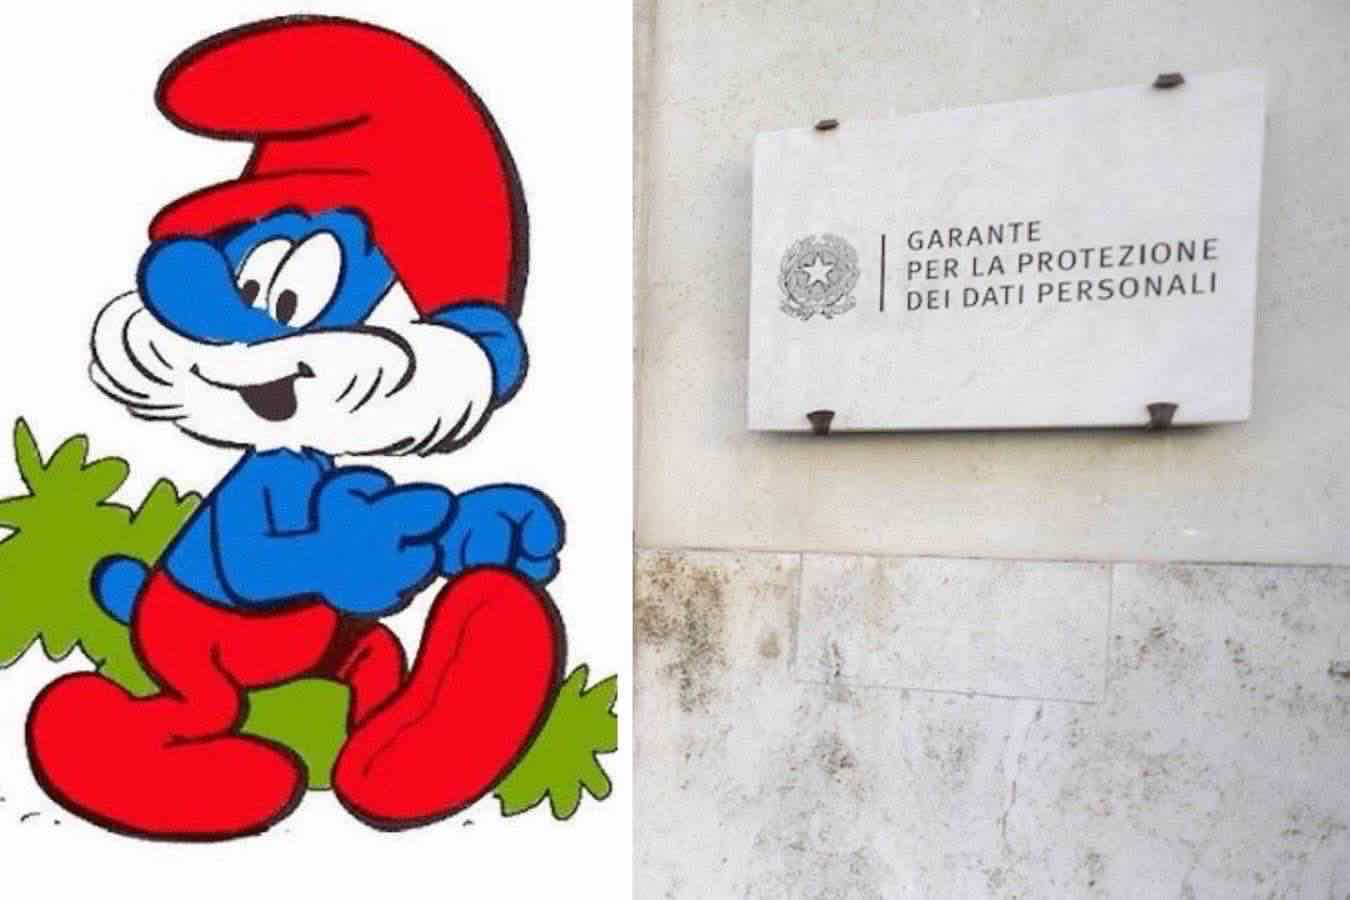
Grande Puffo, residente in via Gargamella, con tanto di prenotazioni per visite mediche, esami e ricoveri. Non è uno scherzo ma una scheda sanitaria fittizia che, per un errore, è stata associata ai dati personali di una vera dipendente dell’Ausl di Modena. Tutto è cominciato con il tentativo di prenotare un tampone molecolare e si è concluso con una multa da 3.500 euro inflitta dal Garante della privacy all’azienda sanitaria.
A ricostruire la vicenda è un provvedimento del Garante della privacy datato 17 aprile 2026 e riportato oggi dal Resto del Carlino, che racconta come il profilo informatico di uno dei personaggi più famosi dei cartoni animati sia finito al centro di un caso di trattamento illecito dei dati personali.
Perché esisteva una scheda sanitaria intestata a Grande Puffo
La scheda registrata a nome “Grande Puffo” era stata creata dal servizio informatico dell’Ausl di Modena: serviva ai tecnici per verificare il funzionamento dei programmi utilizzati dall’azienda sanitaria. Come ha spiegato dall’Ausl al Garante, il profilo era stato utilizzato per simulare prenotazioni di prestazioni sanitarie di vario tipo, dalla cardiologia alla radiologia, dalla ginecologia alla salute mentale, fino ai tamponi Covid.
Ti potrebbe interessare
Il problema è nato quando un’infermiera dell’azienda sanitaria ha cercato di prenotare un tampone molecolare per una collega. Non riuscendo a effettuare la prenotazione attraverso il programma normalmente utilizzato, ha deciso di intervenire sulla scheda nominata “Grande Puffo”, modificandone prima il nome e il cognome e poi anche la data di nascita. In questo modo, il profilo di prova è diventato di fatto un secondo profilo della dipendente.
La scoperta della doppia identità e il reclamo al Garante
Secondo quanto riportato nel reclamo della dipendente, l’Ausl le aveva comunicato l’impossibilità di cancellare la seconda scheda perché conteneva numerosi movimenti informatici, tra cui ricoveri e prenotazioni di visite presso il Centro di salute mentale.
L’Ausl ha successivamente chiarito che si trattava di operazioni fittizie effettuate per testare i programmi e che i due profili non erano mai stati fusi. Secondo la ricostruzione aziendale, inoltre, nessun referto medico era stato associato alla dipendente.
La dipendente responsabile della modifica è stata sottoposta a un procedimento disciplinare, perché l’operazione avrebbe potuto provocare errori nell’identificazione dei pazienti, con possibili conseguenze sulla sicurezza delle cure.
La doppia multa del Garante all’Ausl di Modena
Il caso, raccontato anche dal Resto del Carlino, è arrivato al Garante della privacy dopo il reclamo della dipendente coinvolta, che lamentava anche i ritardi nelle risposte alle proprie richieste di informazioni. L’Autorità ha individuato due distinte violazioni: la prima riguarda il principio di esattezza dei dati personali previsto dal Gdpr: l’Ausl aveva consentito che una scheda fittizia fosse associata ai dati di una persona reale. Per questa violazione è stata stabilita una sanzione di 500 euro.
La seconda riguarda invece le risposte tardive alle richieste di accesso ai dati presentate dalla dipendente. L’azienda sanitaria ha spiegato che i ritardi erano dovuti alla complessità delle verifiche e, in un caso, anche alle conseguenze di un attacco informatico che aveva bloccato le attività dell’Ausl. Le giustificazioni non sono state ritenute sufficienti a escludere le violazioni. Il Garante ha comunque considerato alcune circostanze attenuanti, tra cui il carattere isolato dell’episodio, l’assenza di dolo, la collaborazione dell’azienda sanitaria e il successivo ripristino della scheda.
La sanzione complessiva è stata fissata a 3.500 euro, di cui 500 per l’inesattezza dei dati e 3.000 per le risposte tardive.