«Controllate i link dei siti e usate solo carte prepagate»: il Garante della privacy mette in guardia sulle truffe legate al black friday
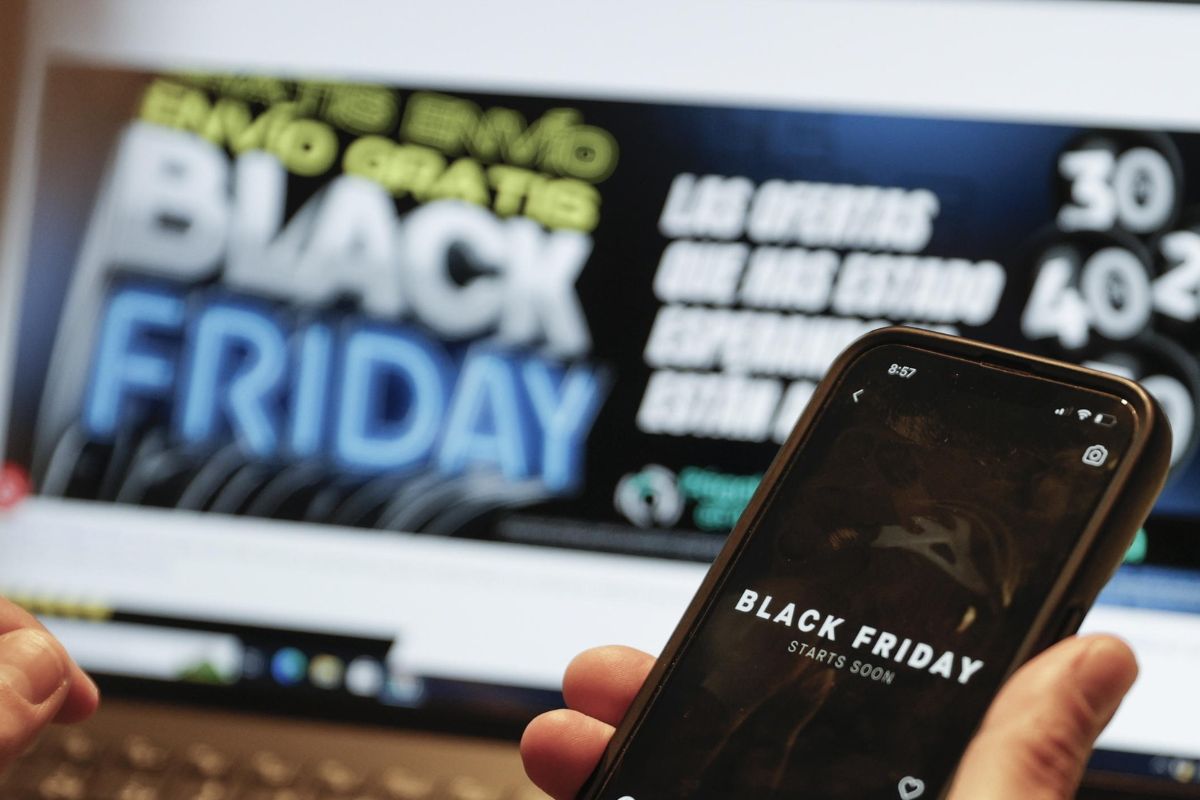
Sta per arrivare il momento dell’anno in cui si fanno più acquisti online. Tra due settimane partiranno le offerte per il Black Friday, che quest’anno cade venerdì 27 novembre, e gli sconti proseguiranno fino al Cyber Monday di lunedì 30 novembre. Ma con le promozioni aumentano anche i rischi di truffa: siti clone, messaggi su pacchi mai ordinati e offerte inventate. Per non cadere nelle trappole, il Garante della privacy ha diffuso alcuni consigli: dal prestare attenzione agli sconti sospetti e ai siti fasulli, alle modalità scegliere per i pagamenti online, fino a cosa fare del vecchio smartphone, che tanti sostituiscono proprio in questa occasione.
Perché diffidare dagli sconti troppo alti
La prima regola è la diffidenza verso gli sconti spropositati, soprattutto se per ottenerli chiedono di cliccare su un link, lasciare dati personali o bancari oppure compilare un sondaggio. Lo stesso vale per gli annunci sui social e per i negozi online che vendono a prezzi incredibilmente bassi. Spesso l’obiettivo è rubare informazioni, incassare pagamenti fraudolenti o far installare sul dispositivo software dannosi. Il tutto sfruttando mail, sms e app di messaggistica. Per proteggersi il Garante raccomanda di «fermarsi un momento a riflettere e non compiere di istinto le azioni richieste».
Come smascherare un sito truffa
Alcune truffe nascono da negozi online creati apposta per ingannare. In caso di dubbi, il primo controllo è sull’indirizzo nella barra del browser: deve corrispondere al nome dell’azienda e non contenere lettere o caratteri strani, che a volte rendono l’url quasi identico a quello vero. Se l’offerta ti è arrivata per e-mail, sms o social, è preferibile raggiungere il sito digitando l’indirizzo a mano, senza passare dal link ricevuto. Bisogna poi fare attenzione a errori nei testi, grafiche approssimative o informazioni poco chiare, che sono campanelli d’allarme. Ma l’assenza di questi difetti non basta a fidarsi: anche un sito dall’aspetto curato può essere una trappola. Può aiutare cercare i contatti dell’azienda, come telefono, e-mail o chat, e usarli per chiedere chiarimenti. Oppure informarsi sul venditore con un motore di ricerca e con strumenti di intelligenza artificiale, confrontando più fonti, dato che pure le recensioni possono essere false.
Ti potrebbe interessare
Attenzione ai falsi pacchi
Nel periodo del Black Friday si moltiplicano i messaggi che annunciano aggiornamenti su un ordine, problemi di consegna o la necessità di ritirare un pacco. Possono trarre in inganno soprattutto chi ha davvero comprato qualcosa e aspetta la merce. In questi casi non bisogna fornire dati personali, aprire collegamenti sospetti o installare programmi presentati come indispensabili per completare la consegna. Per capire se la comunicazione è autentica, il modo più sicuro, spiega il Garante, è consultare «direttamente il sito o l’app ufficiale del venditore o del corriere, senza utilizzare i collegamenti presenti nel messaggio».
Quali sono i metodi di pagamento da preferire
Per gli acquisti online il Garante suggerisce di preferire carte prepagate o altri metodi di pagamento che permettono di non comunicare i propri dati bancari al venditore. È utile anche attivare le notifiche sulle operazioni del conto o della carta: ricevendo un avviso a ogni transazione, si può accorgersi subito di un addebito anomalo e avvisare in fretta la banca o l’emittente della carta. Un altro controllo riguarda la connessione. Il sito dovrebbe usare il protocollo cifrato, riconoscibile dall’indirizzo che inizia con «https» e dal lucchetto, anche se questo segnale non dimostra da solo che il venditore sia serio. Vanno poi analizzati gli avvisi di sicurezza del browser: se segnalano un sito pericoloso o una connessione non protetta, per il Garante è meglio fermarsi e non inserire alcun dato personale o bancario.
Cosa fare quando si cambia il telefono
Chi approfitta degli sconti per cambiare smartphone, computer o tablet rischia di dimenticare un dettaglio importante: il dispositivo sostituito custodisce ancora foto, documenti, messaggi, password e informazioni bancarie, che potrebbero restare accessibili anche dopo che lo si è messo da parte. E soprattutto potrebbero finire nelle mani sbagliate. Prima di venderlo, regalarlo, darlo in permuta o smaltirlo, il Garante suggerisce di fare una copia di ciò che si vuole conservare e controllare se il dispositivo ha memorizzato credenziali e password. Vanno poi tolte la SIM e l’eventuale scheda di memoria. Infine, il dispositivo va formattato o riportato alle impostazioni di fabbrica: trascinare i file nel cestino non basta a eliminarli davvero. Se l’apparecchio è guasto e non è possibile accedervi, il Garante consiglia di rivolgersi a un professionista.
Aggiornamenti e autenticazione a due fattori
Due abitudini rendono più sicuri tutti i dispositivi. La prima è installare subito gli aggiornamenti di sicurezza di smartphone, computer e altri apparecchi in quanto correggono le vulnerabilità che gli attaccanti sfruttano per entrare nei sistemi o accedere ai dati. La seconda è attivare l’autenticazione a due fattori su e-mail, social, app e altri account. Oltre alla password, il servizio chiede un secondo elemento di verifica, come un codice ricevuto via sms o e-mail, generato da un’app o confermato tramite l’applicazione stessa. Così, anche se qualcuno scopre la password, l’accesso resta molto più difficile. Nessuno strumento, però, sostituisce l’attenzione di chi lo usa. Come ricorda il Garante, le prime difese dei dati personali sono «l’uso consapevole dei servizi digitali e un comportamento attento e responsabile nella condivisione dei dati personali».