Gli hacker volevano bloccare lo stipendio di Ursula von der Leyen. Cosa è successo nell’attacco alla Commissione Ue con l’AI
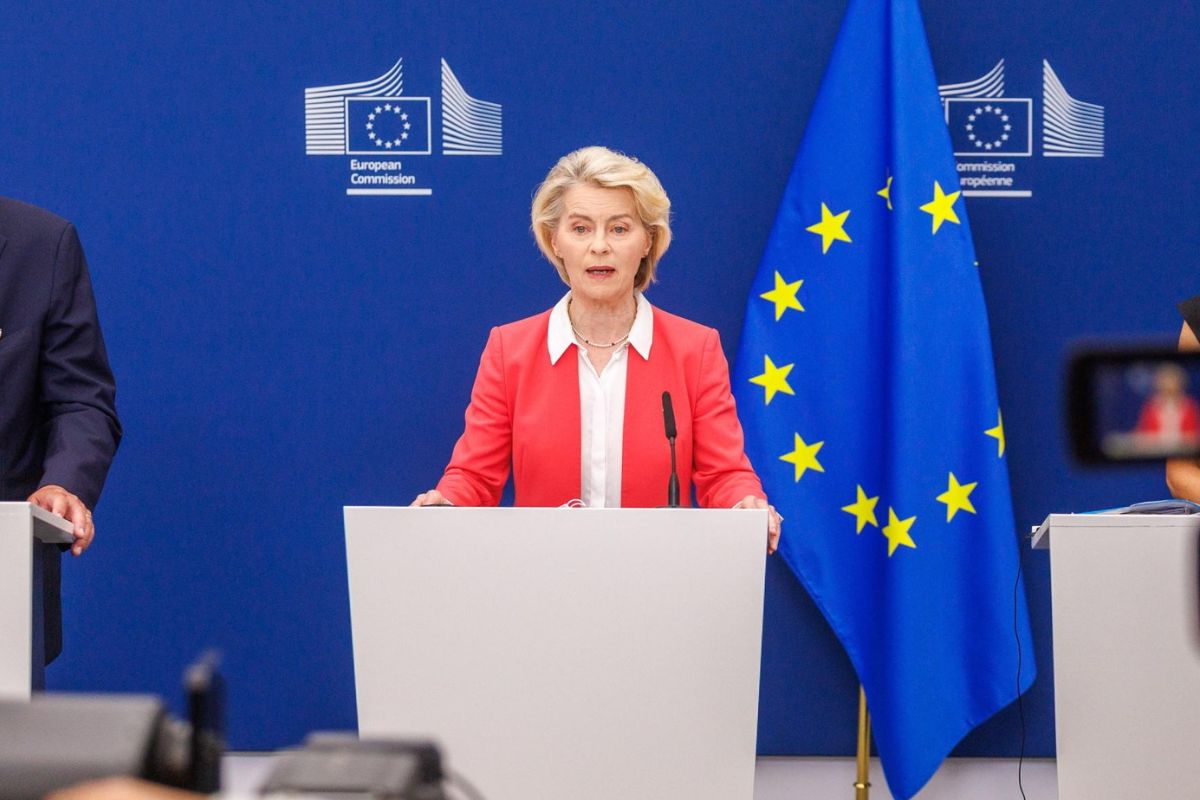
Un attacco informatico guidato dall’intelligenza artificiale ha mandato in tilt per oltre dieci giorni i sistemi interni della Commissione europea, bloccando l’accesso a buste paga, pratiche amministrative e rimborsi sanitari dei dipendenti. Rilevata lo scorso 22 ottobre e confermata quattro giorni dopo, l’offensiva cyber ha costretto Bruxelles a spegnere temporaneamente diverse piattaforme in via precauzionale, mobilitando i vertici dell’esecutivo. Anche se gran parte dei servizi è stata riattivata, resta ancora da capire se gli hacker siano riusciti a sottrarre i dati sensibili del personale europeo.
Come la Commissione Europea è stata colpita
Da Bruxelles un portavoce dell’esecutivo Ue ha confermato la campagna informatica generata con «uno strumento di intelligenza artificiale disponibile al pubblico», impiegato in modo improprio per individuare le vulnerabilità dei sistemi. «Ne siamo consapevoli, proprio a luglio abbiamo presentato un piano d’azione su cybersecurity e intelligenza artificiale» ha sottolineato il portavoce, ricordando come nessuna istituzione sia immune dall’ondata globale di attacchi di questo tipo. Secondo le ricostruzioni della testata Politico, gli aggressori avrebbero sfruttato ARTEX, un framework cinese di penetration testing potenziato dall’AI. Un’ipotesi che trova riscontro in un avviso del CERT-EU, la squadra di pronto intervento informatico delle istituzioni europee, che segnala l’uso ostile di questo strumento contro enti comunitari, pur senza dettagliare le modalità tecniche.
Quali settori sono stati interessati
L’attacco ha colpito Sysper, la piattaforma centrale per la gestione delle ferie, degli orari e delle buste paga. Nonostante l’impossibilità di accedere al portale per diversi giorni, oltre che un breve stop registrato mercoledì 18 novembre, gli stipendi sono stati comunque accreditati regolarmente. Sul fronte delle pratiche e dei rimborsi medici, sono stati interessati il portale amministrativo MyPMO e il sistema di assicurazione sanitaria JSIS, che ancora oggi, giovedì 19 novembre, risultava inaccessibile ad alcuni funzionari, come riportato da Euronews. Martedì 17 novembre i rallentamenti si sono estesi anche ad alcuni sistemi per le traduzioni.
Ti potrebbe interessare
Cos’ha fatto Bruxelles per fermare l’attacco
Per tutelarsi, la Commissione ha scelto di disattivare temporaneamente «a titolo precauzionale, diverse applicazioni, la maggior parte delle quali è stata nel frattempo ripristinata». Pur senza rivelare i dettagli, il portavoce ha confermato che l’istituzione ha adottato tutte le contromisure necessarie per isolare i singoli sistemi colpiti, avvisando i dipendenti coinvolti secondo i protocolli standard. Ma l’esecutivo Ue ha scelto la linea del riserbo operativo e non intende «quantificare la portata e l’estensione dell’attacco», definito «una campagna composta da una serie di incidenti». E non intende neanche «fornire indicazioni sulla sua attribuzione, ancora oggetto di indagine» ha aggiunto il portavoce, assicurando che non c’è stato alcun tentativo di insabbiamento e che «molti elementi sono stati circoscritti».
Continuano le indagini alla Commissione
Le indagini restano aperte per risalire con certezza ai responsabili e completare la stima dei danni. Soprattutto i tecnici della Commissione e del CERT-EU lavorano per escludere la sottrazione di informazioni riservate. Attualmente non sono state riscontrate «prove di una violazione dei dati che abbia interessato il personale della Commissione nel complesso» ha detto il portavoce. Il rischio, in caso di furto, è elevato: piattaforme come Sysper custodiscono nominativi, contatti, indirizzi e inquadramenti retributivi. Un patrimonio informativo ideale per architettare future campagne di phishing altamente credibili, fingendosi ad esempio l’ufficio paghe o l’assistenza tecnica. A preoccupare maggiormente è però l’eventuale esposizione dei fascicoli sanitari legati al sistema JSIS: un’ipotesi su cui al momento non vi sono conferme, ma che aumenterebbe il livello di criticità dell’attacco.