Cyberattacchi, l’allarme di Zanero (Polimi): «Ci aspetta un’escalation, lo tsunami dell’AI deve ancora arrivare. E le nostre reti non sono pronte»
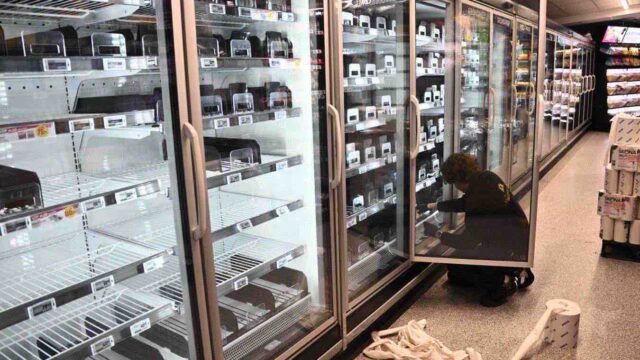
«È molto probabile un’escalation, e l’impatto dell’intelligenza artificiale sui cyberattacchi non lo stiamo ancora vivendo: lo tsunami deve ancora arrivare». Sono le parole di Stefano Zanero, professore di Ingegneria informatica e Cybersecurity al Politecnico di Milano, che in un’intervista a Open traccia il perimetro dell’ondata di sabotaggi che negli ultimi giorni ha scosso l’Europa. Dagli attacchi ai frigoriferi dei supermercati riprogrammati ad alte temperature, fino a quelli alle celle frigorifere delle banche del sangue e alla raffica di falsi allarmi bomba che sta paralizzando il traffico aereo continentale costringendo i caccia militari a scortare i voli civili. Non siamo davanti alle consuete estorsioni ransomware a caccia di riscatto economico, né tanto meno a incursioni contro le infrastrutture militari tradizionali, ma ai tratti evidenti di una guerra ibrida: azioni coordinate a basso costo pensate per colpire servizi civili diffusi, seminare scompiglio e minacciare direttamente la sicurezza e la quotidianità delle persone.
Uno scenario che rischia di farsi ancora più insidioso. Perché se è vero che oggi «molti cyberattacchi non hanno bisogno dell’intelligenza artificiale e vengono compiuti serenamente senza alcun supporto di AI», l’avvento imminente dei nuovi modelli permetterà «a più aggressori meno “skillati” di ottenere capacità offensive che prima erano ristrette a un’élite», abbattendo al contempo i costi per i gruppi statali intenzionati a moltiplicare «l’utilizzo di queste strategie di attacchi ibridi per fare pressione o perseguitare un punto strategico».
La fragilità dei sistemi industriali
Il nodo principale di questi attacchi sta nel bersaglio: i sistemi di controllo industriale (ICS/OT). «Hanno caratteristiche tali per cui sono sistemi tendenzialmente critici, anche se non sono i sistemi critici a cui pensiamo normalmente come elettricità, acqua o sanità: non molti di noi avrebbero pensato alla catena del freddo dei supermercati, eppure l’impatto sulla popolazione è molto elevato», spiega Zanero a Open. La loro debolezza nasce dal modo in cui vengono progettati: «Spesso vengono installati da persone il cui lavoro è installare impianti industriali, non necessariamente da esperti di informatica, e poi rimangono in esercizio per anni o decenni».
Ti potrebbe interessare
A differenza degli smartphone, che ricevono “patch” continue, «sui sistemi di controllo industriale questo non si può fare: la macchina per le Tac in ospedale magari è stata comprata trent’anni fa, ed è giusto così perché si ammortizza nel tempo, però il computer che la controlla magari ha sopra Windows XP, quindi non è più aggiornabile né mantenibile». In fabbrica o in ospedale «la sicurezza informatica deve essere asservita alla funzionalità», creando criticità che richiedono specialisti rari e costosi che «non scalano facilmente verso il basso in una nazione di piccole e medie imprese come l’Italia».
Le categorie di attacchi
Il punto è anche: chi sferra questi colpi è particolarmente abile o siamo noi a essere scoperti? «Entrambe le cose sono vere», chiarisce Zanero a Open, partendo da una premessa fondamentale: «Le minacce sono divise in due grandi categorie: quelle economicamente motivate, come il gruppo che fa ransomware per chiedere il riscatto, e quelle non finanziariamente motivate che sono di origine diversa». Da una parte assistiamo quindi a «un’industrializzazione dell’aggressione da parte del cybercrime, dove girano un sacco di soldi ed esiste un livello elevatissimo di specializzazione». Dall’altra, in un contesto di forte tensione internazionale, emergono «più attori non finanziariamente motivati che possono compiere attacchi diversi per struttura, finalità e risorse impiegate», dando vita alla guerra ibrida.
La necessità di una cooperazione tra pubblico e privato
Di fronte a queste offensive statali mirate a destabilizzare, il modello di difesa aziendale crolla: «Se io fatturo X, l’aggressore economico cerca di estorcermi una cifra proporzionata a X e io spendo una frazione di X per difendermi: giochiamo nello stesso campionato con lo stesso budget. Ma se il mio servizio interessa a uno Stato che vuole interromperlo, improvvisamente io sono una squadra di serie C che sta giocando contro la capolista della Serie A: non posso farvi fronte con i miei soli mezzi». È qui che diventa indispensabile «la cooperazione tra pubblico e privato: quando l’azienda privata è sotto scacco non per il suo business ma per il servizio che rende ai cittadini, lo Stato deve intervenire a supporto tramite l’Agenzia per la Cybersicurezza Nazionale (ACN), creando sinergie con le associazioni come Confindustria per aiutare le Pmi della supply chain che non hanno budget autonomi».
La capacità di risposta europea
Sulla reale prontezza delle difese europee, Zanero non nasconde i propri dubbi: «Non saprei se dire che sono pronte, non credo, temo di no: le infrastrutture industriali hanno vulnerabilità difficili da eliminare completamente». Zanero smonta anche i proclami istituzionali che invitano ad alzare le barriere sull’onda del momento: «Fa sempre un po’ sorridere quando vengono diramati gli allarmi e si invita ad “alzare il livello di difesa”, a levare gli scudi. Io mi sono sempre chiesto perché questi scudi non li tenessimo sempre alzati. Nella sicurezza informatica non si alzano gli scudi e non si combatte all’arma bianca: o abbiamo prevenuto l’attacco inserendo difese prima, oppure c’è la risposta per risolverlo il più in fretta possibile».
Poiché «la prevenzione non potrà mai essere al 100%», la chiave diventa la resilienza, come dimostrato dall’episodio dei refrigeratori sanitari: «Nelle banche del sangue l’attacco sarebbe anche andato a segno, ma il monitoraggio costante e attento ha portato al riconoscimento immediato della violazione, evitando conseguenze gravi. Sistemi di backup e capacità di ripristino rapido dopo la compromissione sono gli elementi decisivi».
Il rischio di attacchi ai cittadini
Anche la sfera privata dei cittadini entra indirettamente nel mirino, sebbene con dinamiche collettive: «Il modello di minaccia è su larga scala: più che colpire i singoli dispositivi, colpiranno i fornitori a cui siamo agganciati, spegnendo intere flotte di apparecchi». Per limitare i danni serve sia una quotidiana «igiene cyber, aggiornando i software per proteggere la comunità», sia un sano pragmatismo nei consumi: «Bisogna valutare il trade-off: se una funzione connessa non serve affatto, forse è meglio lasciare quel dispositivo scollegato dalla rete».
«Volevano creare scompiglio e hanno fatto centro»
Nel frattempo, gli autori dei sabotaggi di questi giorni hanno già ottenuto il risultato sperato: «Celle frigo manomesse o allarmi bomba non hanno alcuna finalità economica se non quella di creare un danno materiale e seminare scompiglio. E nel nostro piccolo, persino facendo questa intervista, stiamo dando il risultato desiderato a chiunque abbia fatto l’aggressione: confermare alle persone che possiamo essere tutti vittime. Da questo punto di vista, se lo scopo era fare scompiglio, hanno fatto centro».