Niente russi: per i cyberattacchi ai frigo nei supermercati francesi, Parigi punta il dito contro i pasdaran
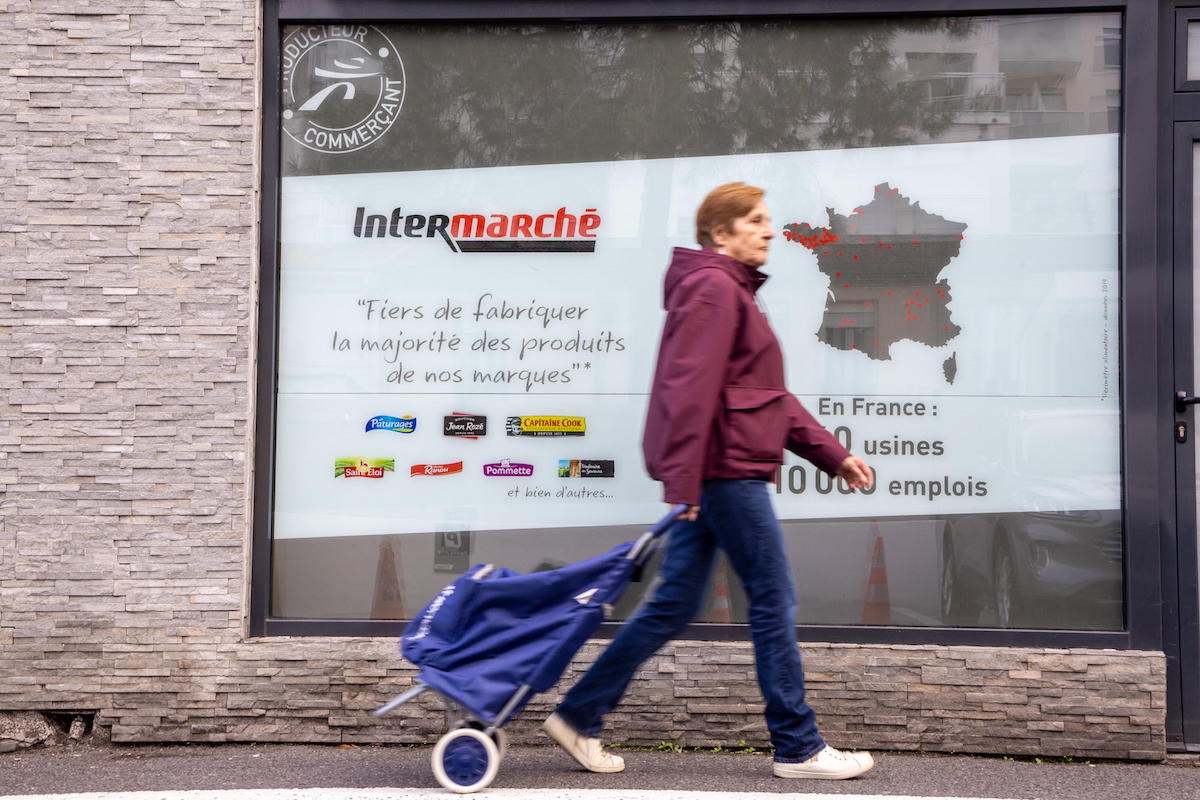
La magistratura francese ha aperto un’inchiesta formale nei confronti di un’unità cyber legata al Corpo delle Guardie della Rivoluzione Islamica iraniana (IRGC), ritenuta responsabile di una serie di sabotaggi informatici che hanno colpito i sistemi di refrigerazione sul territorio nazionale tra l’11 e 13 ottobre.
La mossa di Parigi: se confermate promosse sanzioni contro Teheran
Come annunciato dalla procuratrice di Parigi, Laure Beccuau, l’azione giudiziaria è indirizzata contro il vertice e la catena di comando del gruppo: «È stata aperta un’indagine giudiziaria contro il capo del gruppo iraniano Shahid Kaveh, un’unità informatica offensiva affiliata al Centro Elettronico e Cibernetico del Corpo delle Guardie Rivoluzionarie Islamiche (IRGC-CEC), contro i suoi due vice e contro qualsiasi altro individuo che possa essere identificato».
Sul fronte diplomatico, il ministero degli Esteri di Parigi ha già anticipato una linea di fermezza, promettendo di promuovere sanzioni contro Teheran «a livello europeo» in risposta alle offensive informatiche. La prima ondata di attacchi informatici si è verificata durante un periodo di forte tensione tra Francia e Iran: l’ambasciatore della Repubblica islamica a Parigi era stato convocato dal Ministero degli Esteri francese pochi giorni prima, dopo che alcuni post sui social media criticavano le azioni del governo francese.
Ti potrebbe interessare
Il nodo ancora da chiarire: alcuni attacchi non è ancora chiaro da dove siano partiti
Il primo raid risale alla notte tra il 12 e il 13 ottobre: centinaia di punti vendita della grande distribuzione hanno subito la manomissione da remoto dei sistemi di refrigerazione. I cyber-attaccanti hanno forzato i meccanismi di sbrinamento di frigoriferi e congelatori attraverso una falla nel software di monitoraggio sviluppato dall’azienda danese Danfoss. La società ha precisato che la vulnerabilità ha interessato esclusivamente versioni obsolete del programma o non aggiornate dagli esercenti. La notte successiva un attacco analogo, seppur di portata più contenuta, ha preso di mira hardware a marchio Dixell, anche se la matrice iraniana in questo secondo episodio non è stata formalmente confermata.
L’allarme è però riesploso nella notte tra l’1 e il 2 novembre con una seconda ondata di intrusioni su larga scala contro impianti Danfoss in vari Paesi, tra cui Svezia e Belgio. A destare particolare preoccupazione è stato il contemporaneo attacco ai sistemi di refrigerazione dell’Istituto Francese per la Trasfusione di Sangue (EFS), su cui gli inquirenti mantengono aperte le indagini per chiarirne l’esatta paternità.